Integrate SIEM log collectors across endpoints, networks, and cloud workloads to establish baseline behavioral profiles and access rules.
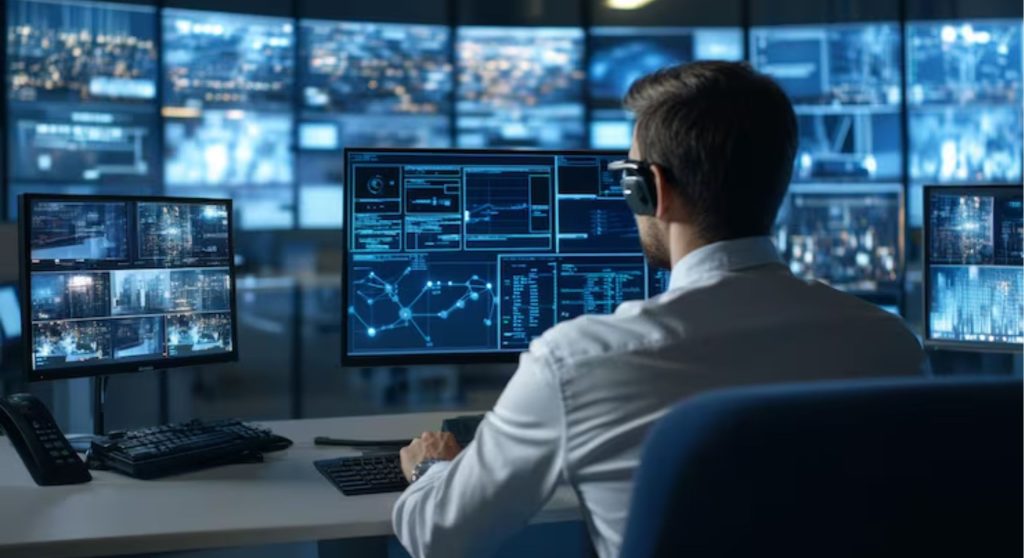
Maintain 24/7 centralized monitoring via SOC analysts, applying SIEM correlation rules and NDR traffic analysis to isolate genuine threats.
Execute immediate containment protocols, initiate threat hunting workflows, and remediate incidents according to defined enterprise SLAs.
Run automated attack simulations (BAS/CART), track security KPI metrics, and deliver audit-ready compliance reports for management review.